Для кого
Для действующего портала Bitrix24 с запутанными стадиями, карточками, правами или роботами.
BITRIX24 И ПРОДАЖИ
Настройка подходит, когда портал уже используется, но накопленные поля, стадии, права или роботы мешают работе. Изменения выполняются по реальному процессу и проходят проверку под разными ролями.
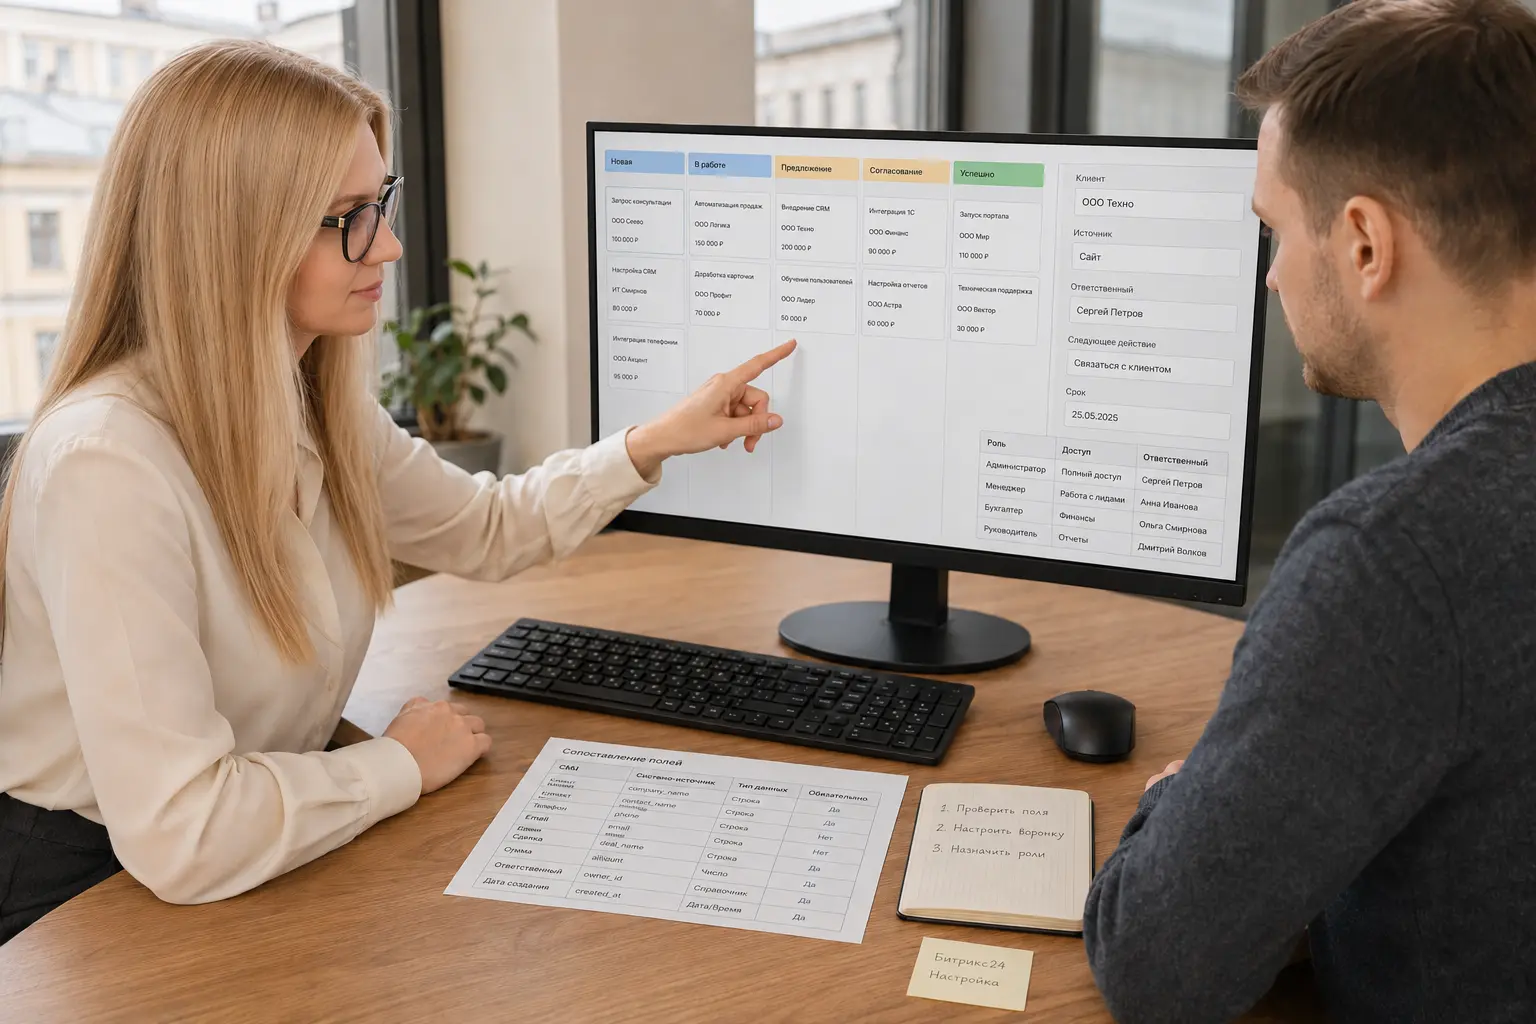
Для действующего портала Bitrix24 с запутанными стадиями, карточками, правами или роботами.
Аудит настроек, воронки, поля, роли, автоматизация, отчёты и сценарная проверка.
Упрощённую конфигурацию и понятный реестр изменений без полной замены CRM.
Доступ администратора, владелец процесса, контрольные пользователи и примеры проблемных сделок.
Инвентаризируем воронки, стадии, карточки, поля, справочники, пользователей, права, роботов и интеграции. Сопоставляем настройки с реальными примерами: что сотрудник делает, где обходится таблицей и какие отчёты не вызывают доверия. Отдельно отмечаем критичные зависимости и элементы, которые нельзя менять без проверки внешней системы. Итог аудита — приоритетный план, а не список всех доступных опций Bitrix24. Перед работой создаётся резервная копия значимых настроек.
Убираем исторические стадии без самостоятельного состояния и уточняем условия перехода между оставшимися. Если продукты используют одинаковый путь, лишнее разделение не создаётся; если процессы отличаются ролями и контролем, воронки разводятся осознанно. Для стадии фиксируем обязательные данные, следующую задачу и причины отказа. Изменения проверяются на активных сделках и согласуются с отчётами, чтобы новая логика не обнулила управленческое сравнение.
Группируем поля по действиям пользователя и скрываем то, что не нужно конкретной роли. Дубли объединяются после проверки данных, обязательность задаётся на той стадии, где значение действительно известно. Справочники получают понятные варианты и владельца. Карточка должна быстро отвечать: кто клиент, что ему нужно, откуда пришёл, кто отвечает и какой следующий шаг. Перед удалением поля проверяем роботов, отчёты, интеграции и существующие записи.
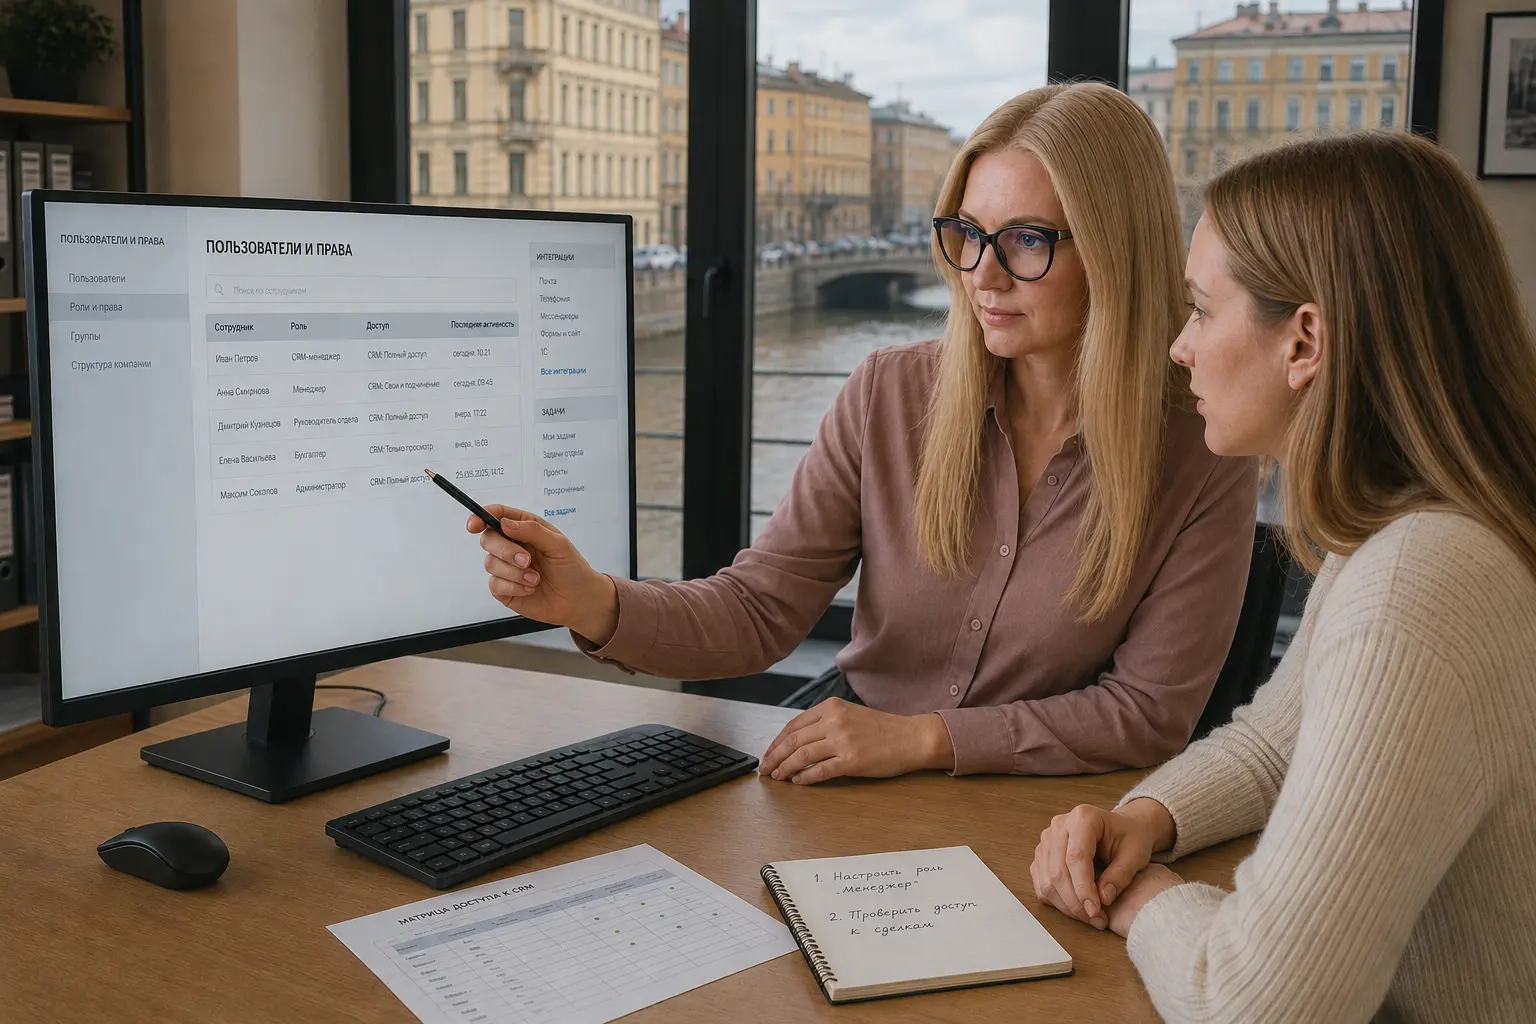
Матрица показывает, кто видит и изменяет сделки, контакты, компании, задачи, отчёты и настройки. Проверяем наследование прав, доступ уволенных сотрудников, внешних пользователей и ключей интеграций. Контроль проводится под реальными тестовыми ролями, включая попытки открыть запрещённые разделы или экспорт. Администратор получает порядок выдачи, изменения и отзыва доступа, чтобы права не возвращались к историческому состоянию после проекта.
Строим карту текущих запусков и находим дубли, циклы, лишние уведомления и действия без условий остановки. Для оставшихся роботов уточняются событие, входные данные, исключения и владелец ошибки. Тексты задач объясняют действие, а не повторяют название стадии. Изменения тестируются на отдельных карточках: обычный путь, возврат, неполные поля, повторный запуск и просрочка. Производственная воронка меняется только после подтверждения сценариев.
Проверяем, какие управленческие вопросы должны закрывать данные, и достаточно ли дисциплины заполнения. Настраиваем фильтры, представления и отчёты по обращениям, срокам, причинам потерь и объёму на этапах. Если исторические статусы несопоставимы, это указывается в интерпретации. Права ограничивают доступ, а контрольная выборка карточек подтверждает, что итоговые значения складываются из ожидаемых записей.
Владелец процесса и контрольные пользователи проходят создание обращения, квалификацию, изменение стадии, отказ, успешный результат и типичные исключения. Проверяются поля, права, задачи, уведомления, роботы, интеграции и отчёты. Замечания фиксируются с приоритетом и владельцем; после исправления повторяется только затронутый набор и общий smoke. Команда получает реестр изменений и точку восстановления, а не только сообщение о завершённой настройке.
Сначала определяем затронутые воронки, роли, отчёты, роботов и интеграции. Настройки с высоким риском проверяются на копии процесса или отдельных тестовых карточках; для массовых данных готовится резервирование. Пользователи заранее получают описание изменившегося действия, а выпуск назначается на согласованное окно. После публикации выполняются сценарии создания, перехода, задачи, уведомления и отчёта. Если обнаружен блокирующий дефект, используется подготовленная точка возврата. Такой порядок важнее скорости отдельной правки, потому что незаметная ошибка в обязательности или правах способна остановить работу всей команды.
До настройки определяем защищённые участки: действующие интеграции, юридически значимые данные, исторические отчёты и процессы других подразделений. Поле или стадию нельзя удалять только потому, что она выглядит лишней в одной роли. Сначала проверяем использование в роботах, фильтрах, приложениях и выгрузках. Если риск высок, элемент архивируется или заменяется поэтапно. Этот реестр границ помогает улучшить рабочую карточку, не нарушив соседний процесс, о котором пользователь мог не знать.
Решения по сохранению фиксируются вместе с причиной и владельцем. При следующем аудите команда может вернуться к ним с новыми данными, не повторяя исследование зависимостей. После релиза контрольный пользователь подтверждает, что защищённый участок продолжает работать по прежнему сценарию. Проверка защищённых зависимостей. После релиза контрольный пользователь подтверждает прежний сценарий, связанную интеграцию, воронку и затронутый управленческий отчёт. Для раздела «Что остаётся без изменения» заранее уточняем владельца решения, входные данные и границу ответственности. Воронки: Настраиваем стадии, обязательные условия и причины завершения. Карточки и поля: Оставляем данные, которые нужны работе и управленческому контролю. Права: Распределяем просмотр и изменение по ролям сотрудников. В результате «Матрица прав» фиксирует доступ к сущностям и действиям по ролям. В результате «Протокол тестирования» фиксирует сценарии и результаты проверки конфигурации. Приёмку «Что остаётся без изменения» завершаем по согласованному сценарию: сверяем данные и передаём команде способ повторить проверку.
КАК ПРОХОДИТ РАБОТА
Этапы соответствуют задаче этой услуги. Состав и точки согласования уточняются до начала проекта.
Проверяем текущие сущности, настройки, права и границы задачи.
Настраиваем стадии, обязательные условия и причины завершения.
Оставляем данные, которые нужны работе и управленческому контролю.
Распределяем просмотр и изменение по ролям сотрудников.
Добавляем согласованные задачи, уведомления и простые правила.
Настраиваем показатели, опирающиеся на обязательные поля и статусы.
Проверяем сценарии менеджера, руководителя и администратора.
РЕЗУЛЬТАТ
Состав результата фиксируется до старта и передаётся в формате, которым сможет пользоваться команда клиента.
Стадии, переходы и причины завершения.
Назначение, обязательность и владелец данных.
Доступ к сущностям и действиям по ролям.
Сценарии и результаты проверки конфигурации.
ВОПРОСЫ
Да, если базовая модель пригодна. Сначала инвентаризируем воронки, поля, права, роботов и интеграции.
Только данные, необходимые на конкретной стадии для следующего действия, отчёта или соблюдения процесса.
Создаём матрицу ролей и проходим карточки и разделы под контрольными пользователями с разными полномочиями.
Строим карту запуска, исключений и повторных срабатываний, затем тестируем безопасный порядок действий.
СЛЕДУЮЩИЙ ШАГ
Опишите процесс продаж и текущий портал. Уточним границы настройки, внедрения или сопровождения Bitrix24.
КОРОТКАЯ ДИАГНОСТИКА
Достаточно нескольких деталей. Они помогут определить первый полезный шаг.